Di Fabrizio Bartoloni – Ogni giorno nuovi attacchi informatici colpiscono infrastrutture più o meno critiche in Europa e USA, non solo le sale server ma anche tutta la schiera di dispositivi intelligenti connessi a Internet: i cosidetti “Internet of Things”.
Mail di minaccia alle scuole italiane
Oggi, 11 novembre, una mail anonima con allarmi bomba e altre minacce è stata inviata a 6mila istituti scolastici italiani, portando alla loro evacuazione. È stata spedita da un indirizzo accademico sicuramente compromesso dell’ateneo taiwanese privato Dayeh. Dalla dicitura in calce al sito dei browser vecchi di 16 anni, è facile intuire che poggia su componenti obsolete e che gli hacker siano potuti penetrare facilmente.
Ricordiamo inoltre che Taiwan è una delle democrazie in pericolo, per le continue minacce del regime cinese che vorrebbe annetterla senza alcuna giustificazione.
Nella mail l’attaccante si è firmato col nome russo “Mikhail Andropov”, apparso nella rivendicazione dei falsi allarmi bomba a bordo di aerei e nelle sedi di alcune emittenti televisive europee, tra cui l’irlandese Rte e la bulgara Nova Tv.
E si è definito leader del “Vilayat di Misoginistan”. La Vilayat-i faqih, invece, rimanda al principio fondatore della repubblica teocratica iraniana, mentre “Misogistan” – “territorio dei misogini che odiano le donne” – farebbe pensare ai “Combattenti dello Stato Maschile”, gruppo russo ultranazionalista che ha firmato altre mail con allarmi bomba sugli aerei.
Va sottolineato che l’hacker ha approfittato della comoda disponibilità delle caselle email di tutte le scuole disponibili grazie all’approccio open data del governo, così come è successo in parallelo ad altrettanti istituti in Irlanda e Bulgaria. Il tono grottesco e aggressivo non va sminuito per gli accenni quasi goliardici. Anche se il rischio pratico, almeno in questo caso, è remoto, la necessità di adempiere ai protocolli di sicurezza, l’impegno di forze di polizia, e il disagio e paura tra gli alunni portano altri danni concreti che sono il vero obiettivo di chi ha sferrato l’attacco.
Attacchi a refrigeratori e frigoriferi in Francia e Italia
Nelle scorse settimane, fra gli “Internet of things”, che comprendono dagli elettrodomestici agli impianti industriali, sono stati presi di mira i refrigeratori e i frigoriferi dei supermercati per le derrate alimentari e quel che è peggio per le banche del sangue. In questi casi le compromissioni su larga scala della catena del freddo portano a danni tangibili nella disponibilità di cibo e di un elemento indispensabile per operazioni chirurgiche e trasfusioni.
Le indagini finora conducono verso Est: la Francia incolpa la cyberdivisione dei Pasdaran, mentre ne rivendicano la paternità gruppi filorussi, gli ormai consueti NoName 057(16).
Ma qual è lo scenario da cui partono i cyberattacchi verso di noi?
La prima linea da tracciare, che si sta facendo molto sbiadita per tutta una serie di ragioni che spiegherò più avanti, è quella che separa i cosiddetti “state actor“, ovvero quei soggetti che hanno alle spalle le risorse di un apparato statale, e gli altri gruppi criminali.
Nel primo insieme troviamo vere e proprie divisioni dell’esercito in paesi come Cina, Russia, Corea del Nord e Iran. Tutti questi paesi, e per ragioni finanziarie in particolare gli ultimi due, hanno realizzato che creare questi apparati ha costi infinitamente inferiori rispetto a quelli di un esercito tradizionale.
In guerra ibrida l’hackeraggio costa poco ma è profittevole
I cyberattacchi presentano la flessibilità per compiere azioni di spionaggio, destabilizzazione, ricatto e sabotaggio a seconda della necessità e fattore non meno importante, riescono al contempo a portare soldi freschi all’attaccante invece di essere una voce di costo come nei conflitti tradizionali.
L’episodio clamoroso più recente è avvenuto ai danni di Binance, una delle più note piattaforme di scambio di cryptovalute, da parte del gruppo Lazarus, braccio cybernetico del governo nordcoreano, per un bottino di oltre sei miliardi.
Oltre a questi “ottimi” motivi, gli attacchi hacker destano molte meno reazioni esplicite del nemico rispetto a un attacco ordinario di natura bellica, permettono di coprire più facilmente le tracce o lanciare rivendicazioni dai social o dal dark web a seconda della strategia comunicativa.
Nel secondo gruppo troviamo hacker malintenzionati di stampo classico, interessati solo al profitto ma che possono tessere alleanze proficue con gli state actor qualora ci siano interessi convergenti o sia necessario svolgere il lavoro sporco per conto loro senza che figurino i primi. Veri e propri mercenari dell’hackeraggio.
Qual è l’impatto di tutto ciò sull’Italia?
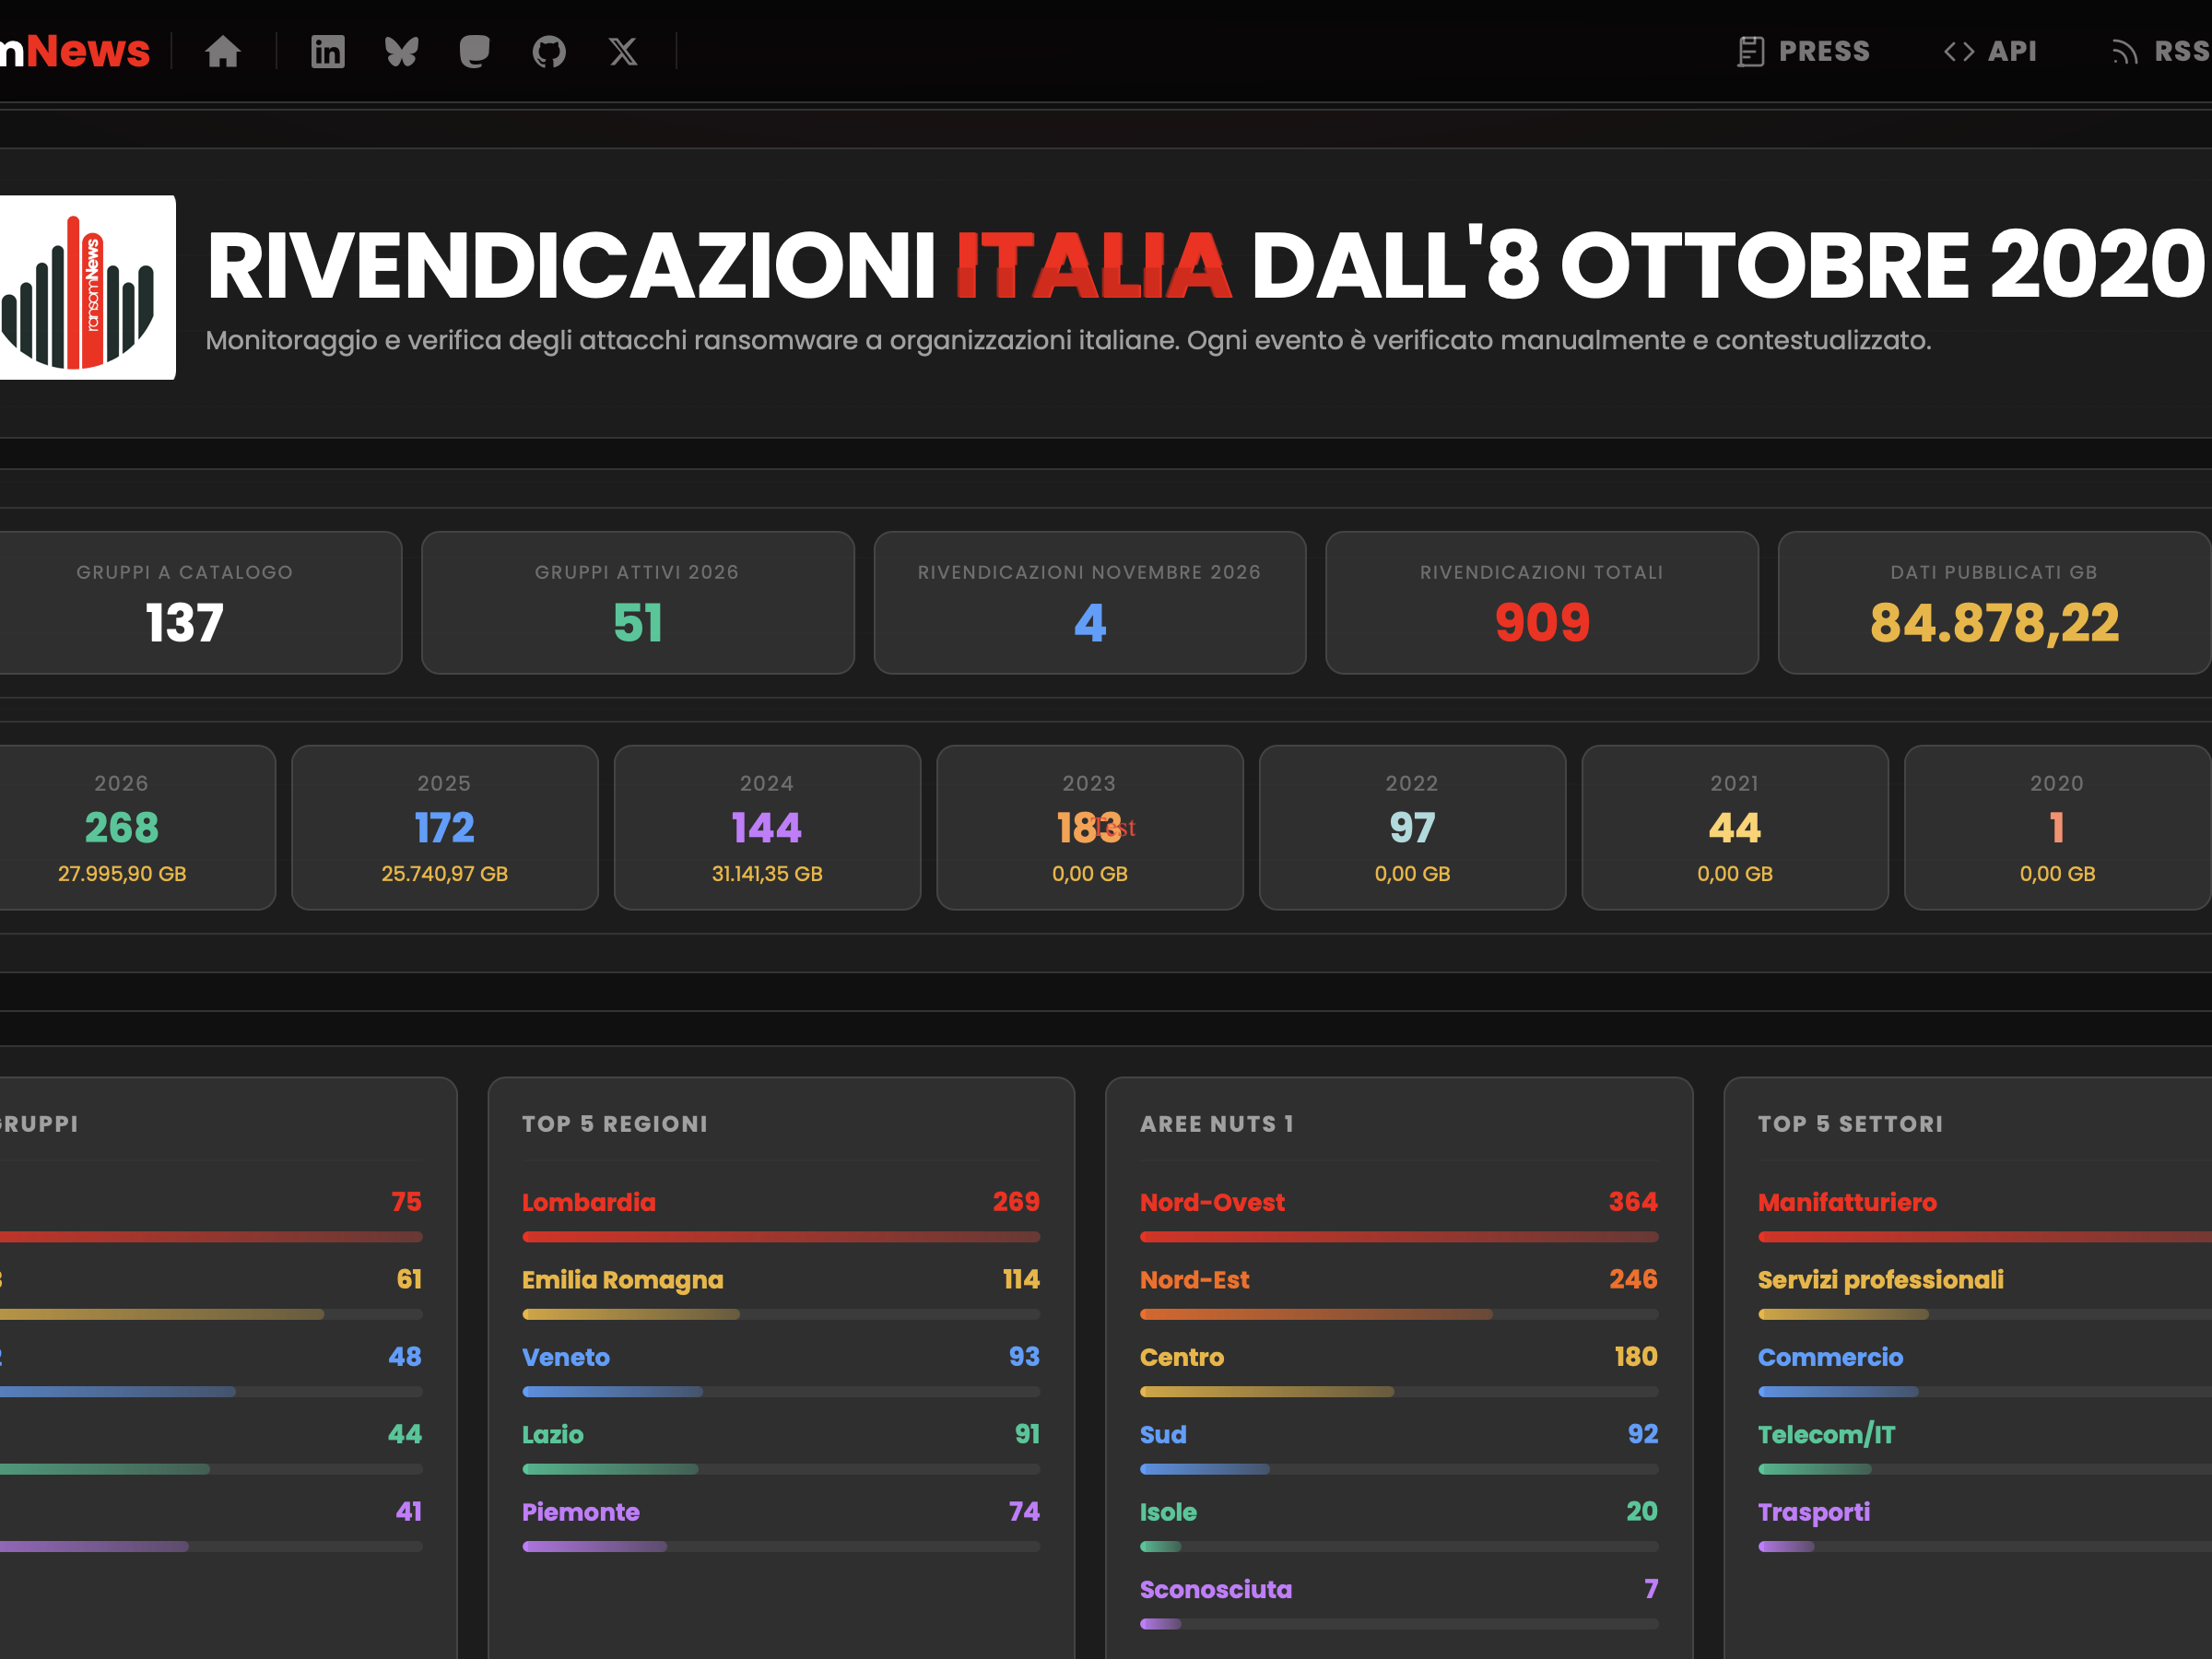
Il portale RansomNews al momento in cui scrivo, partendo da rivendicazioni apparse nel dark web, per l’anno in corso individua ben 51 gruppi attivi nel colpire il nostro paese. Solo nella categoria ransomware cota oltre 900 rivendicazioni totali e quasi 85 tera di dati pubblicati. Tra i settori più colpiti abbiamo manifatturiero, logistica, servizi, informatica, commercio.
I gruppi più attivi contro le aziende italiane sono riconducibili all’area russa, di questi Qilin, Dragonforce e Lockbit hanno formato un’alleanza esplicita e si guardano bene da colpire nei paesi CSI secondo la regola implicita per cui Mosca e i suoi alleati permettono di colpire qualsiasi obiettivo estero finché non vengono toccati quelli in loco.
Ciò ci porta a un altro loro punto di forza, l’impunità, costoro sanno che fin tanto che non disturbano il proprio governo le rogatorie internazionali per richiederne l’estradizione resteranno carta straccia, e anche se dovessero mordere la mano che li protegge la cosa verrebbe risolta entro i confini patri. Al punto che a volte peccano di eccesso di confidenza, come è successo in questi giorni a Kozlovsky Vladimir, membro chiave del sopracitato gruppo russo Qilin, arrestato mentre era in vacanza a Tokyo anche se convinto di essere protetto dall’anonimato.
Più tensioni e l’evoluzione dell’IA
Negli ultimi anni sono emersi due elementi dirompenti. Da una parte sono cresciuti i motivi di attrito tra i quattro paesi in questione e USA/UE già esacerbati in conflitti armati, che motivano un maggiore ricorso a strumenti telematici per colpirci a distanza. D’altra parte sono evolute le capacità offensive e di individuazione di vulnerabilità software dell’intelligenza artificiale tale da conferire poteri analoghi a quelli degli state actor anche ai gruppi criminali ordinari.
Questo secondo fattore, in particolare, sta stravolgendo lo scenario informatico e di sicurezza in generale con allarmi gravi e aggiornamenti urgenti per le principali componenti software ormai su base quotidiana.
Figuriamoci quindi quanto sono ancora più a rischio sistemi obsoleti, mai mantenuti né aggiornati da anni come è triste tradizione in troppe aziende italiane, anche di grandi dimensioni.
Come ci stiamo difendendo?
Dal 2021 l’Agenzia per la Cybersicurezza Nazionale ha finalmente riunito sotto lo stesso tetto tutti quegli enti e iniziative che fino a quel momento si muovevano in ordine sparso, ovvero coordinare la sicurezza del cloud pubblico dettandone le direttive e requisiti, occuparsi di cyber-intelligence e cyber-investigazioni, nonché proteggere reti e infrastrutture critiche, diramando allarmi in caso di attacchi esterni ostili e di emersione di vulnerabilità nella catena dei software e soluzioni adottate.
Però questo non basta, anche alla luce dei drammatici cambiamenti dal suo lancio, il governo se n’è accorto ma i rimedi sembrano più palliativi che soluzioni. Ieri il ministro della Difesa, Guido Crosetto, ha annunciato l’assunzione di 1.200 specialisti con retribuzione mensile lorda di 790€ , cifra irrisoria per uno stagista, figuriamoci per uno specialista dalle competenze abbastanza avanzate da sventare attacchi digitali alla nostra sicurezza statale.
Forse sarebbe il caso di prendere esempio ed esperienza da chi queste quattro nazioni le fronteggia seriamente per sventare un rischio esistenziale, ovvero rispettivamente l’Ucraina per la Russia, la Corea del Sud per la Corea del Nord, Israele per l’Iran, e appunto Taiwan per la Cina.
Questo senza dimenticare i colossi tecnologici: una delle pagine più esaustive sulle minacce avanzate persistenti (Advanced Persistent Threat) è una riepilogativa di Google Cloud su tutti i soggetti affiliati in via confermata o speculativa, ma sono speculazioni estremamente fondate cui manca solo il crisma dell’ufficialità.
L’autore: Fabrizio Bartoloni
Eternamente a cavallo tra orientalistica e informatica, ha studiato Lingue e Civiltà Orientali all’Orientale di Napoli (giapponese e coreano), scritto di argomenti tecnici con taglio umanistico per testate informatiche italiane (Punto Informatico, Internet Magazine, ecc.) e straniere (Gulli), curando anche corrispondenze dai principali eventi di settore tra Stati Uniti ed Europa. Svolge attualmente attività di consulente informatico con preferenza per gli ambiti attinenti all’Estremo Oriente.
*Foto di apertura da Ransom News